
リージョン間の通信劣化、原因は「AWS網か、それ以外か」が数分でわかるようになった — Network Health Indicator が TGW ピアリングに対応
Amazon CloudWatchのNetwork Synthetic Monitorが提供するNetwork Health Indicator(NHI)が、AWS Transit Gatewayのリージョン間ピアリング接続を経由する経路にも対応しました。二値メトリクスの正しい読み方と、監視範囲・料金・Cloud WAN利用時の注意点を整理します。
- Amazon CloudWatch
- AWS Transit Gateway
- AWS Direct Connect
AI要約
- CloudWatch Network Health Indicator(NHI)がTGWリージョン間ピアリング経路にも対応した
- NHIは100=劣化検知、0=検知なしの二値。自動フェイルオーバーはしない診断用シグナル
- 監視範囲はTGWピアリング接続までで、オンプレミス側の回線・機器はNHIの対象外
- Cloud WAN経由のDirect Connectアタッチメントでは値が不正確なため使用不可
2026年9月10日、AWSはAmazon CloudWatchのNetwork Synthetic Monitorが提供するNetwork Health Indicator(NHI)を、AWS Transit Gatewayのリージョン間ピアリング接続を経由する経路にも対応させたと発表しました。これまでNHIはAWS Direct Connect経由の経路にしか使えず、Transit Gatewayでリージョンをまたいでオンプレミスと接続している構成では、通信劣化が「AWSの管理下にあるネットワークで起きているのか、それ以外の区間で起きているのか」を機械的に切り分ける手段がありませんでした。この記事では、NHIの仕組みと今回の対応範囲、導入時に誤解しやすいポイントを整理します。
背景 — Direct Connect限定だった「AWS網かどうか」の切り分け
Amazon CloudWatchのNetwork Synthetic Monitorは、VPCサブネットとオンプレミスの宛先IPアドレスの間でAWSがマネージドに実行するICMPまたはTCPのプローブによって、ラウンドトリップタイムとパケットロスを計測する機能です。エージェントのインストールは不要で、監視対象のサブネットと宛先を指定するだけで、AWSが裏側でプローブ用のネットワークインターフェースを作成・維持します。
このNetwork Synthetic Monitorが提供する指標の一つがNHIです。NHIは統計的な異常検知にもとづいて、通信劣化がAWSの管理下にあるネットワーク区間で起きているかどうかを判定する二値のメトリクスです。これまでNHIはAWS Direct Connectを経由する経路にしか対応しておらず、Transit Gatewayのリージョン間ピアリング接続を使ってオンプレミスとマルチリージョン構成を結んでいる場合には、通信劣化が発生しても「AWSの管理区間で起きているのか、それ以外(オンプレミス側の回線や機器)で起きているのか」を機械的に切り分ける手段がありませんでした。障害対応の現場でこの切り分けに時間を取られること自体が、ハイブリッド接続を運用するSREにとって典型的な負荷になっていました。
仕組み — NHIの二値と、対応範囲が広がった意味
NHIは、プローブが計測するパケットロスとレイテンシのデータに統計的な異常検知(アノマリー検知)を適用し、AWSがコントロールするネットワーク経路上で劣化が起きているかどうかを判定します。値は100か0のいずれかで、100はAWS管理下のネットワーク経路内で劣化を検知したことを示し、0は劣化を検知していないことを示します。数字の大きさだけを見ると「100=良好」と読み違えやすいため、アラーム設計時は必ずこの向きを確認してください。
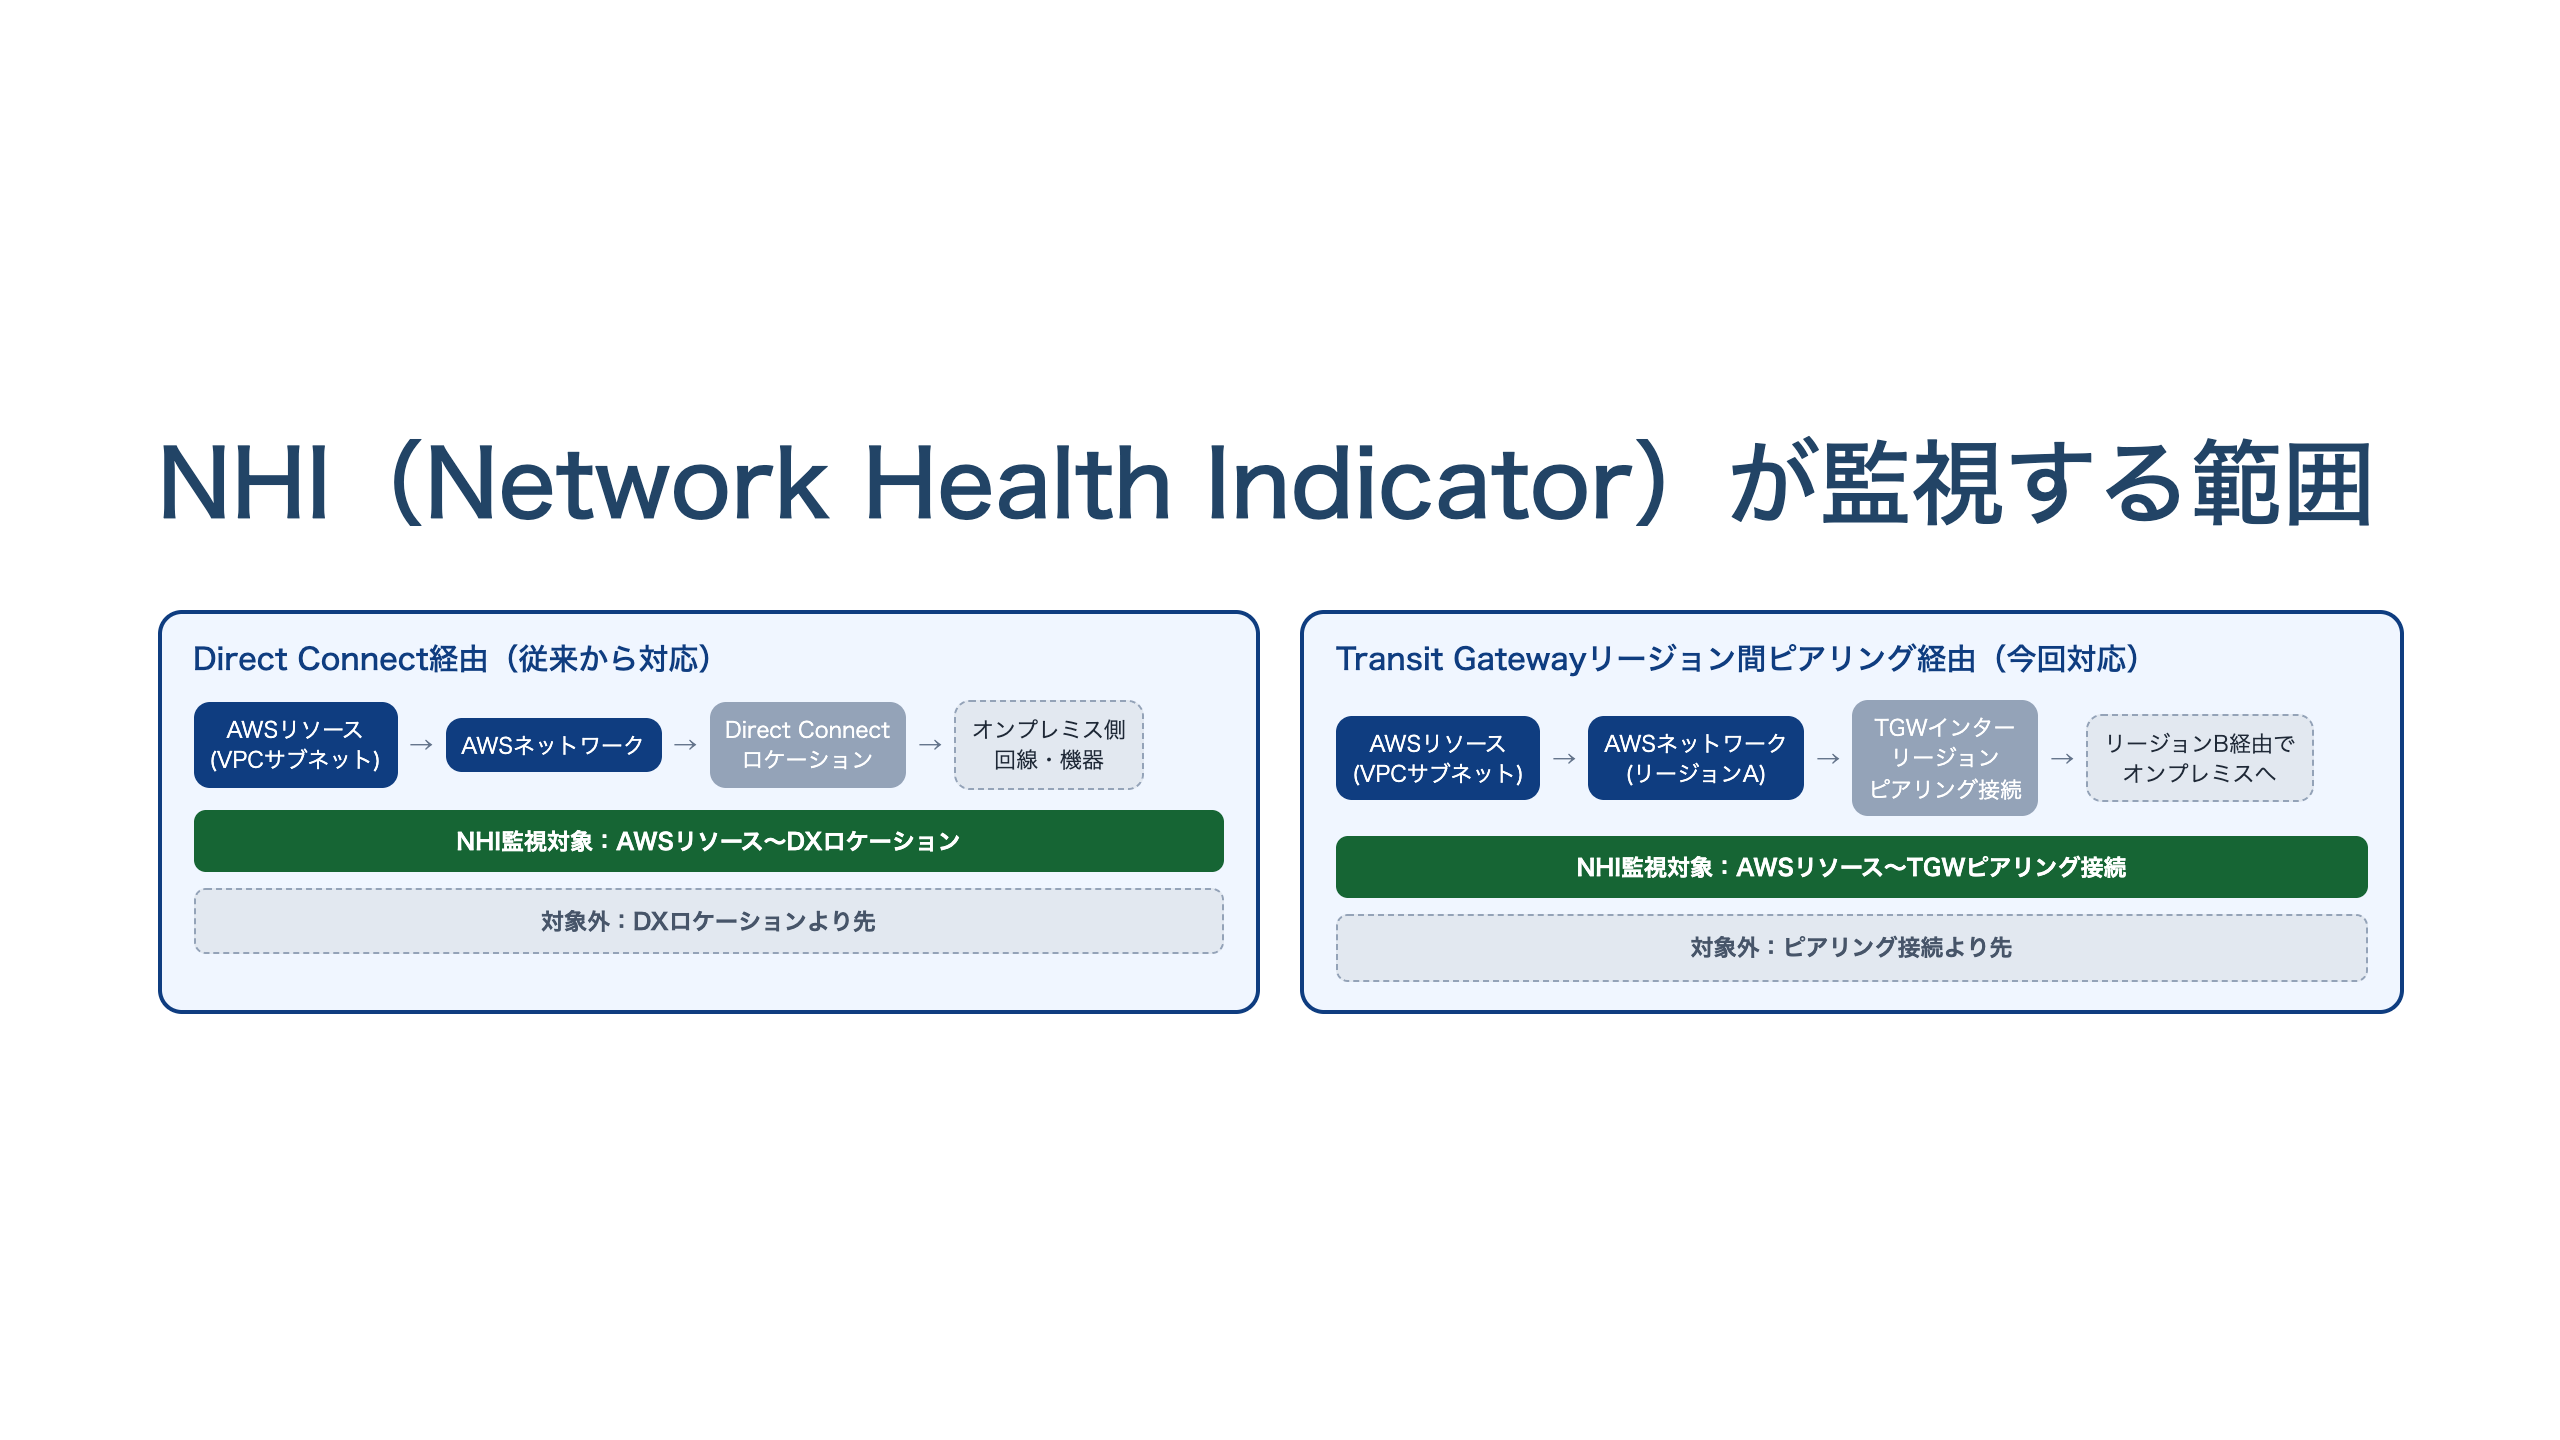
今回の拡張で、NHIの対象経路にTransit Gatewayのリージョン間ピアリング接続を経由するパスが加わりました。これまではDirect Connect経由の経路だけが対象でしたが、リージョンをまたいでTransit Gateway同士をピアリング接続し、そこからオンプレミスへ抜けるハイブリッド構成でもNHIを利用できるようになります。ただし監視される範囲には注意が必要です。Direct Connect経由の経路ではAWSのネットワークからDirect Connectロケーションまでが対象、Transit Gatewayのリージョン間ピアリング経由の経路ではAWSのネットワークからそのピアリング接続までが対象で、いずれの経路でもオンプレミス側の回線や機器そのものはNHIの監視範囲に含まれません。
設計判断・実務での注意点
- 自動フェイルオーバーはしません。 NHIはあくまで診断用のシグナルで、劣化を検知したらCloudWatchアラームをトリガーに人間の判断や自動化の仕組みが動く、という設計が前提です。
- 新規モニタ作成直後は数時間のベースライン収集期間があります。 モニタの新規作成時、プローブの追加時、プローブの再有効化時のいずれも、AWSがアノマリー検知の基準データを集めるまでNHIの値が遅延して反映されます。導入直後にNHIが動かないからといって設定ミスと判断しないよう注意してください。
- Cloud WANを中継するDirect Connectアタッチメントでは、NHIの値は不正確になります。 AWS公式ドキュメントも、Cloud WANを含むハイブリッドネットワーク構成ではNHIの値をパフォーマンス問題の判断材料にしないよう明記しています。
- 課金は監視対象のAWSリソース(サブネット)単位の時間課金と、CloudWatchメトリクス料金の組み合わせです。 1つの監視対象リソースにつき最大4つまでプローブを構成でき、対象の絞り込みでコストを調整できます。
- 利用できるのはAWS GovCloud (US)と中国リージョンを除く全リージョンです。 また、Transit Gatewayのリージョン間ピアリング接続を経由する宛先へのプローブは、通常より多くのトラフィック(宛先ごと最大240パケット/秒)を送信する仕様になっているため、既存のネットワーク監視・課金の見積もりに含めておく必要があります。
まとめ
- CloudWatch Network Synthetic MonitorのNHIが、Direct Connect経由に加えてTransit Gatewayのリージョン間ピアリング経由の経路にも対応しました。
- NHIは100=劣化検知、0=検知なしの二値です。監視範囲はDirect Connectロケーション、またはTGWピアリング接続までで、オンプレミス側は対象外です。
- 自動フェイルオーバーはせず、あくまで診断用シグナルです。新規モニタ作成直後のベースライン収集期間や、Cloud WAN経由時の不正確さも踏まえて設計してください。
出典
- Amazon CloudWatch Network Synthetic Monitor now supports Network Health Indicator for AWS Transit Gateway inter-Region peering(What’s New。発表日「Posted on: Sep 10, 2026」=2026年9月10日。従来Direct Connect経由の経路のみが対象だったNHIがTGWインターリージョンピアリング経由の経路にも拡張されたこと、AWS GovCloud (US)・中国リージョンを除く全リージョンで利用可能であることを記載)
- How Network Synthetic Monitor works - Amazon CloudWatch(NHIの算出方法(統計的異常検知)、二値の意味(100=劣化検知/0=検知なし)、TGWインターリージョンピアリング経路での監視範囲が「ピアリング接続まで」であること、Cloud WAN経由のDirect Connectアタッチメントでは不正確である旨、新規モニタ・プローブ作成時のベースライン収集の遅延、TGWピアリング経由プローブの追加トラフィック(宛先ごと最大240PPS)を記載)
- Using Network Synthetic Monitor - Amazon CloudWatch(Network Synthetic Monitorの概要、フルマネージド・エージェント不要である点、ICMP/TCPプローブによるラウンドトリップタイム・パケットロス計測、自動フェイルオーバーをしない旨を記載)
- Pricing for Network Synthetic Monitor - Amazon CloudWatch(監視対象AWSリソース単位の時間課金とCloudWatchメトリクス料金の2本立てであること、1リソースにつき最大4プローブまで構成できることを記載)
For Freelancers
運用・SREの案件を募集しています
この記事の技術に近い、いま募集中の業務委託案件です。
運用・SREの記事
すべて見る →-
AWS障害 · 運用・SRE · 2026/9/9
ログの出口が詰まった日 — 2024年7月 Kinesis内部障害に学ぶ、マネージドサービスの「見えない依存」
-
技術記事 · 運用・SRE · 2026/9/8
CloudWatchアラームに「慣らし運転」ができた — デプロイ直後の誤報を止めるウォームアップ期間の設計判断
-
AWS障害 · 運用・SRE · 2026/9/6
単一セルの容量閾値を越えた先 — 2023年6月 Lambda基盤障害に学ぶ依存関係の可視化
-
AWS障害 · 運用・SRE · 2026/8/18
動かせなくても、動いてはいた — 2021年12月 us-east-1障害に学ぶコントロールプレーンとデータプレーンの分離