
ルートユーザーのサインイン監視、`us-east-1` 固定のクエリが穴を開ける — CloudTrail記録先が3リージョンに分散
AWSアカウントのルートユーザーによるコンソールサインインが、米国東部(バージニア北部)・米国東部(オハイオ)・米国西部(オレゴン)の3リージョンに自動分散されるようになりました。CloudTrailのConsoleLoginイベントのawsRegionも変わるため、リージョン固定の監視クエリ・アラームルールへの影響を整理します。
- AWS CloudTrail
- AWS IAM
AI要約
- ルートユーザーのコンソールサインインが3リージョンに自動分散するようになった(2026-09-14発表)
- CloudTrailのConsoleLoginイベントのawsRegionも処理リージョンに応じて変わる
- us-east-1固定の監視クエリ・アラームルールは他の2リージョンのイベントを取りこぼす
- 収集自体は複数リージョン証跡なら影響なし。見直しが必要なのはクエリ・ルール側
2026年9月14日、AWSはAWSアカウントのルートユーザーによるAWS Management Consoleサインインについて、地域レジリエンスを向上させたと発表しました。これまで米国東部(バージニア北部)リージョンに依存していたサインイン処理が、米国東部(バージニア北部)・米国東部(オハイオ)・米国西部(オレゴン)の3リージョンに自動的に分散されるようになりました。ユーザー側の設定は不要な可用性向上の発表ですが、CloudTrailでルートユーザーのサインインを監視しているセキュリティ/SRE担当者にとっては、監視ルール側の見直しが必要になる変更でもあります。この記事では何が変わったのか、既存の監視設計のどこに影響するかを整理します。
何が変わったか — ルートユーザーサインインの処理が3リージョンに分散
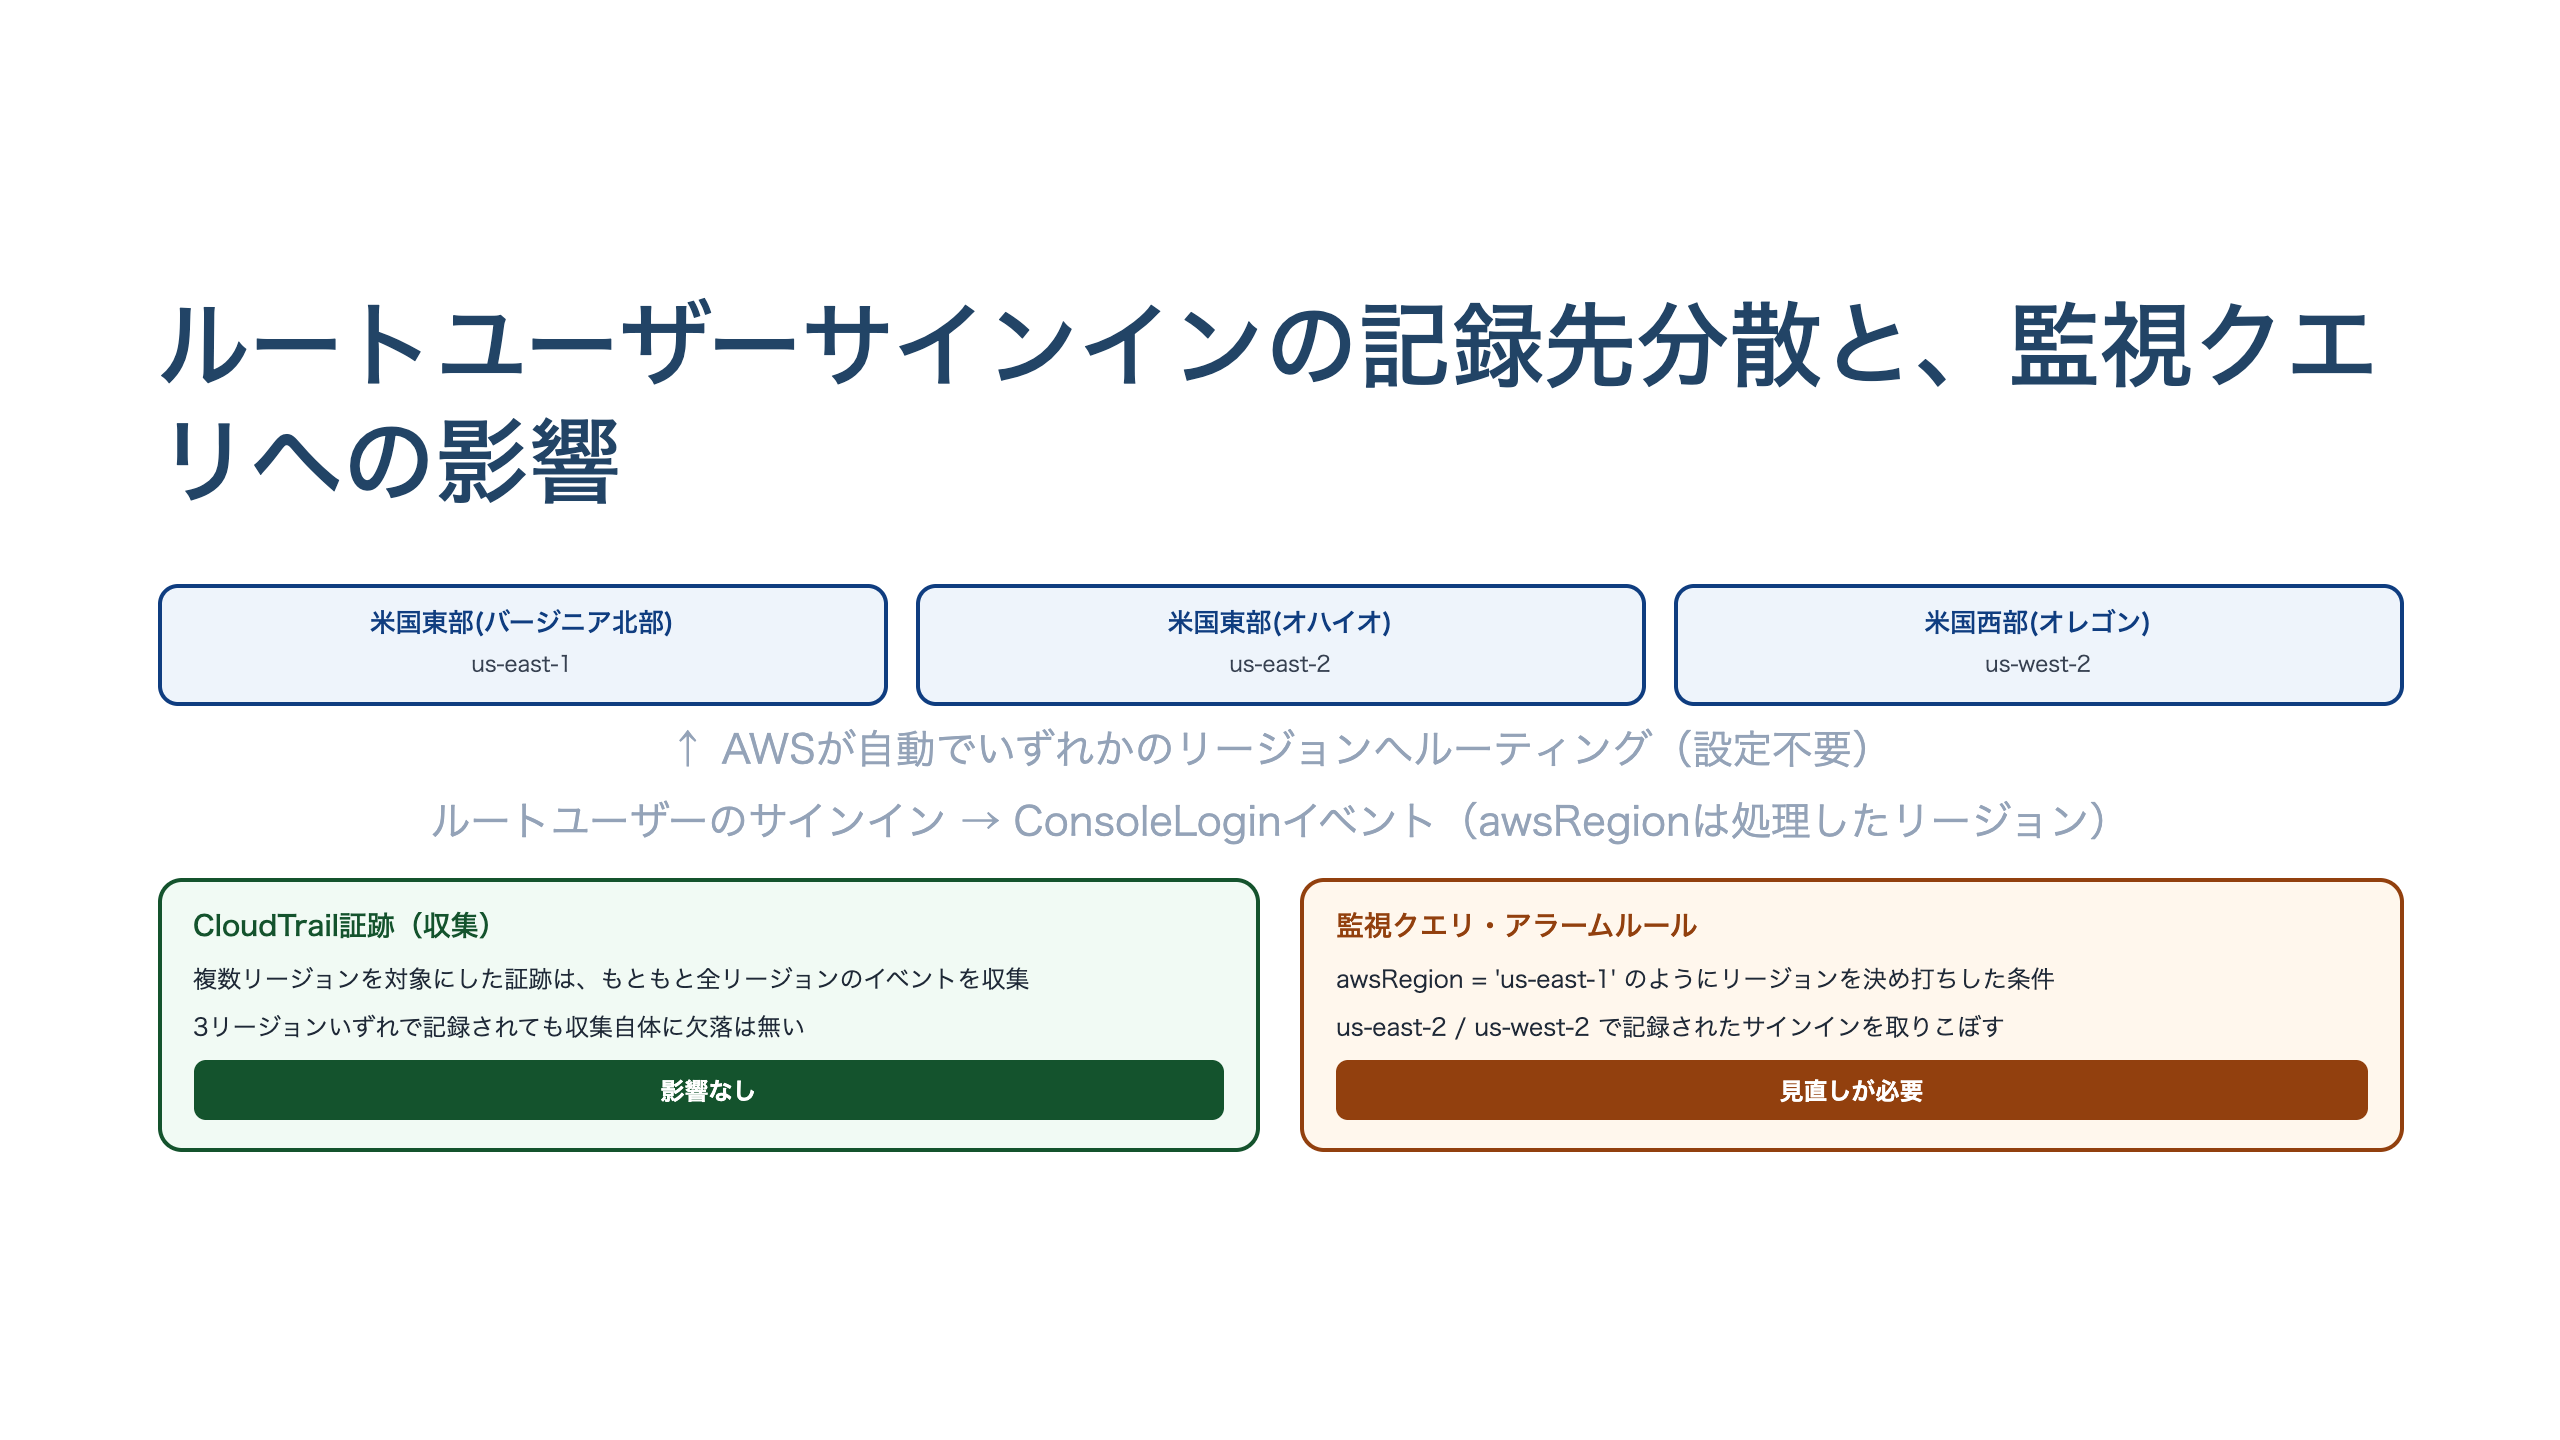
AWSアカウントのルートユーザーでAWS Management Consoleにサインインする処理は、これまで実質的に米国東部(バージニア北部)リージョンに依存していました。今回の変更により、AWSがルートユーザーのサインイン要求を米国東部(バージニア北部)・米国東部(オハイオ)・米国西部(オレゴン)のいずれかのリージョンへ自動的にルーティングするようになりました。どのリージョンで処理するかはAWS側が決定し、ユーザーが設定を変更する必要はありません。この改善はすべてのAWSアカウントに対してすでに有効になっています。特定リージョンへの依存を減らし、そのリージョンでサービス障害が発生した場合でも、ルートユーザーがサインインできる可能性を高めることがねらいです。
なぜ監視設計に影響するか — ConsoleLoginイベントのawsRegionが変わる
AWS CloudTrailは、ルートユーザーによるAWS Management ConsoleへのサインインをConsoleLoginという名前のイベントとして記録します。このConsoleLoginイベントのawsRegionフィールドには、AWS公式ドキュメントによれば、ルートユーザーでサインインした場合、米国東部(バージニア北部)=us-east-1、米国東部(オハイオ)=us-east-2、米国西部(オレゴン)=us-west-2のいずれかが記録されます。これは今回の地域レジリエンス向上と対応する仕様で、実際にどのリージョンで処理されたサインインかが、そのままイベントに反映される形です。
これまで多くの環境では、ルートユーザーのサインインはus-east-1でほぼ固定的に記録されていました。そのため、Athenaでのログ分析クエリにawsRegion = 'us-east-1'という条件を書いたり、EventBridgeルールのイベントパターンでリージョンをus-east-1に決め打ちしたりする設計が、意図せず成立してしまっていた環境があります。今回の変更後は、同じルートユーザーサインインでもus-east-2やus-west-2で記録されるケースが生じるため、こうしたリージョン固定の条件を持つ監視ルールは、他の2リージョンで発生したサインインイベントを検知できなくなります。
実務ポイント
- 収集自体には影響しません。 複数リージョンを対象にしたCloudTrail証跡(Organizationの証跡や、複数リージョンで明示的に有効化した証跡)は、もともと全リージョンのイベントを収集する仕組みのため、今回の変更によってログの取りこぼしが生じることはありません。影響を受けるのは収集後のクエリ・アラームルール側です。
- 見直す対象は「リージョンを決め打ちした条件」です。 Athenaクエリ・EventBridgeルール・SIEM連携の検索条件などで、ルートユーザーのサインイン監視に
awsRegionを絞り込み条件として使っている箇所を洗い出してください。awsRegion = 'us-east-1'のような等号条件は、3リージョンをOR条件で明示するか、条件自体を削除する対応が必要です。たとえばAthenaのクエリであれば、次のように条件を書き換えます。
-- 変更前: us-east-1のイベントしか拾えない
SELECT eventtime, useridentity.type, awsregion
FROM cloudtrail_logs
WHERE eventname = 'ConsoleLogin'
  AND useridentity.type = 'Root'
  AND awsregion = 'us-east-1'

-- 変更後: 3リージョンいずれで記録されても拾える
SELECT eventtime, useridentity.type, awsregion
FROM cloudtrail_logs
WHERE eventname = 'ConsoleLogin'
  AND useridentity.type = 'Root'
  AND awsregion IN ('us-east-1', 'us-east-2', 'us-west-2')
- 今回の変更はルートユーザー限定です。 IAMユーザー・フェデレーションユーザーのサインインの記録先ロジックは従来どおりで、グローバルエンドポイント/リージョナルエンドポイントのどちらを使うか、ブラウザにアカウントエイリアスのCookieがあるかによって挙動が変わる既存の仕組みがそのまま適用されます。ルートユーザー向けのクエリを直す際に、IAMユーザー向けの既存ロジックまで一緒に変更しないよう注意してください。
- ルートユーザーは監視の優先度が高いアイデンティティです。 MFAが既定で強制される高権限のサインインであり、その監視はセキュリティ運用の基本項目にあたります。監視ルールを3リージョン対応へ更新するまでの間は、意図しない検知漏れが生じうる点を運用上のリスクとして扱ってください。
まとめ
- ルートユーザーのAWS Management Consoleサインインは、米国東部(バージニア北部)・米国東部(オハイオ)・米国西部(オレゴン)の3リージョンに自動分散されるようになりました(2026年9月14日発表、設定不要、全アカウント対象)。
- CloudTrailの
ConsoleLoginイベントのawsRegionもこの3リージョンのいずれかになるため、us-east-1固定の監視クエリ・ルールは他の2リージョンのイベントを取りこぼします。 - 複数リージョンを対象にしたCloudTrail証跡であれば収集自体に影響はなく、見直しが必要なのはクエリ・アラームルール側のリージョン条件です。
出典
- AWS root user sign-in now offers improved regional resiliency(What’s New。ページ内の表記は「Posted on: Sep 14, 2026」=2026年9月14日。米国東部(バージニア北部)・米国東部(オハイオ)・米国西部(オレゴン)の3リージョンへの自動ルーティング、設定不要、全AWSアカウント対象である旨を記載)
- AWS Management Console sign-in events - AWS CloudTrail User Guide(ルートユーザーでサインインした場合の
ConsoleLoginイベントのawsRegionがus-east-1・us-east-2・us-west-2のいずれかになる旨、IAMユーザー・フェデレーションユーザーの記録先ロジックが従来どおりである旨を記載) - Sign in to the AWS Management Console as the root user - AWS Sign-In User Guide(ルートユーザーサインインが3リージョンに分散処理されること、CloudTrailでの監視は3リージョンすべてを対象にする必要がある旨を記載)
For Freelancers
セキュリティの案件を募集しています
この記事の技術に近い、いま募集中の業務委託案件です。
セキュリティの記事
すべて見る →-
技術記事 · セキュリティ · 2026/8/13
Transit Gatewayがパケット属性で経路を選べるようになった — ポリシーテーブルのルール順序と暗黙のdenyが設計の要点
-
技術記事 · セキュリティ · 2026/8/3
AWS Security Hub の知見をAIエージェントに渡す — MCP App で考える権限境界と監査ログ設計
-
技術記事 · セキュリティ · 2026/8/1
VPC間の伝送中暗号化を組織全体に強制する — 宣言型ポリシーによる一括適用と、監視から強制への移行設計
-
技術記事 · セキュリティ · 2026/7/30
自前のACME運用(cert-manager/Certbot)を続けるか、AWS Certificate Manager ACMEに寄せるか — 秘密鍵の所在で分ける設計判断